

¿Sigues omitiendo la autenticación multifactor?
Seguiste las reglas. Una contraseña segura. Tal vez incluso una única. Pero sin autenticación multifactor (MFA), sigue siendo solo una puerta sin cerrojo.
Una contraseña (incluso una buena) no es suficiente. Sin la autenticación multifactor (MFA), estás a solo una brecha de seguridad del acceso total. En esta publicación exploramos por qué la autenticación multifactor (MFA) ya no es opcional, por qué tantas organizaciones aún se resisten a usarla en todas partes y cómo los atacantes están evadiendo las implementaciones débiles para robar identidades e infiltrarse en los sistemas, una cuenta desprotegida a la vez.
¡El MFA NO es opcional!
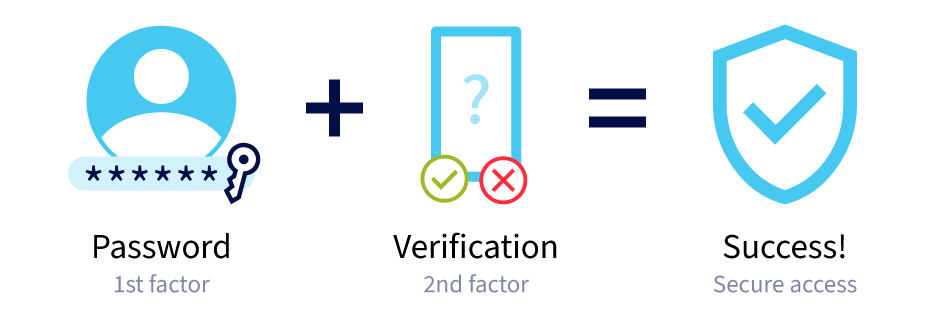
Qué es la MFA y por qué funciona
La autenticación multifactor (MFA) protege sus cuentas al requerir más que solo una contraseña. Combina dos o más tipos de verificación:
- Algo que sabes: Tu contraseña
- Algo que tienes: Un teléfono, una llave de seguridad o una aplicación de autenticación
- Algo que eres: Biometría como la huella dactilar o el reconocimiento facial
Este enfoque en capas reduce drásticamente el riesgo de vulneración, incluso si se roba su contraseña. Es por eso que la autenticación multifactor (MFA) detiene la mayoría de los ataques frío, especialmente los intentos de suplantación de identidad (phishing) y relleno de credenciales. Si no lo estás usando, estás a un inicio de sesión expuesto del desastre.
¿Por qué tantos siguen resistiéndose al MFA?
No usar MFA no solo es imprudente, sino Es una locura¡Una elección simple (pobre) que a diario despoja a las personas y a las organizaciones de potencialmente TODO! Entonces, ¿cuál es tu excusa?
- “Es molesto.” “Me frena.” “Pierdo mi teléfono/no siempre estoy disponible.”
- “No sé cómo configurarlo” – muchos líderes de pequeñas empresas o particulares asumen que la autenticación multifactor (MFA) requiere complejidad técnica o herramientas costosas.
- “Lo lanzaremos más tarde” – La autenticación multifactor (MFA) se considera un “lujo” que se pospone hasta que una brecha o un plazo de cumplimiento forzoso obliga a tomar medidas.
- “Demasiadas aplicaciones, demasiada confusión” – las personas se abruman al intentar administrar múltiples aplicaciones de MFA y la configuración de sus cuentas en diferentes plataformas.
- “Solo soy yo, no es como si fuera un blanco” – los usuarios individuales subestiman su riesgo y retrasan la adopción porque asumen que los atacantes van tras peces más grandes.
¡ADVERTENCIA!
Desastres por falta de MFA: ¿Eres el siguiente?
Una y otra vez, filtraciones devastadoras podrían haberse detenido por completo con una simple capa de seguridad: MFA. Desde ataques de ransomware de mil millones de dólares hasta filtraciones internas y correos electrónicos robados, las historias siguen acumulándose, porque alguien, en alguna parte, omitió ese segundo factor. Aquí hay (una lista muy breve) de brechas del mundo real que podrían haberse evitado por completo con una MFA básica implementada.
- El Informe sobre filtraciones de datos de 2024 del ITRC indica que el 94% de las organizaciones afectadas podrían haber evitado el ataque si hubieran contado con la autenticación multifactorial (MFA). (CyberWyoming)
- En 2024, cuatro de cada seis filtraciones masivas (incluidas las de Ticketmaster, AT&T y Change Healthcare) utilizaron ataques basados en credenciales en los que faltaba la autenticación multifactor (MFA) en cuentas críticas.CyberWyoming)
- Microsoft afirma que más El 99,91 TP3T de los ataques automatizados para comprometer cuentas se puede detener mediante activando la MFA. (Microsoft)
CONSEJO PRO: No toda la autenticación multifactor (MFA) es igual
Algunos detienen a los hackers en seco, otros solo parecen seguros. Así es como se nota la diferencia.
MFA fuerte
- Códigos de autenticador basados en aplicaciones (por ejemplo, Google Authenticator, Duo, MS Authenticator)
- Autenticación biométrica (huella dactilar, reconocimiento facial)
- Llaves de seguridad de hardware (Yubikey, Titan Key)
- Notificaciones push con ubicación/contexto
- Métodos de MFA en dispositivos separados (por ejemplo, teléfono + laptop)
Prácticas débiles o deficientes de MFA
- Códigos basados en SMS (pueden ser interceptados)
- MFA basada en correo electrónico (fácil de suplantar)
- Usar el mismo dispositivo para MFA e inicio de sesión
- Aprobar solicitudes de inserción (push requests) sin revisar
- Aprobaciones con un solo toque que son fáciles de suplantar
Cómo es un “buen MFA”
Aquí hay prácticas que diferencian el “teatro de MFA” de la “seguridad de MFA en la que puedes confiar”:”
- No habilitar códigos por SMS, sino usar aplicaciones de autenticación, notificaciones push o incluso claves físicas
- MFA en todas partes: no solo los puntos de acceso de alto riesgo y con privilegios (correo electrónico, portales de administración, finanzas) tienen MFA habilitado
- Eliminar las opciones de respaldo poco seguras (por ejemplo, códigos de un solo uso no seguros enviados por SMS si existe una alternativa mejor)
- Para acceso remoto o aplicaciones heredadas, implementar MFA con condiciones (confianza en el dispositivo, inicio de sesión basado en riesgos): ¡VPN ZTNA!
Cómo TOPCYBER21 lo ayuda a implementar MFA correctamente
TC21 de TechOnPurpose es un servicio de “defensa en profundidad” diseñado y administrado específicamente para este fin. La autenticación de múltiples factores (MFA) es una parte intencional e integral del marco desde el inicio hasta el final.
- Listos para usar: Los profesionales de seguridad cibernética de TC21 trabajan con su sistema de autenticación multifactor (MFA) integrado de Google o Microsoft; optimizando los aspectos básicos para ofrecer una seguridad óptima a todos los usuarios.
- El personal de Servicio y Soporte de TC21 tiene requisitos “obligatorios” de MFA para acceder a todas las aplicaciones e inquilinos de los clientes, y por lo general también incluye un requisito adicional de VPN ZTNA.
- Hay funciones y actualizaciones adicionales de MFA disponibles según sea necesario: Incluyen seguridad con notificaciones push de MFA a través de Keeper Enterprise, JumpCloud y Cisco Duo para un mayor control y facilidad de uso.
- Los paquetes y complementos de TC21 pueden proporcionar análisis de uso de MFA integrados en el navegador, para todo el acceso a aplicaciones SaaS en la nube, para todos los usuarios.
Su próximo paso en MFA: Evaluar la adopción y el cumplimiento
La ciberseguridad no es algo que se pueda “configurar y olvidarse”.” Aun con la autenticación de dos factores (MFA) implementada, es fundamental realizar revisiones constantes. Las herramientas evolucionan, las amenazas cambian y los usuarios encuentran formas creativas de eludir incluso las mejores políticas. Por eso es fundamental evaluar periódicamente cómo —y si— se está utilizando realmente la autenticación de dos factores (MFA) en todos sus sistemas. En el contexto actual de la MFA, debe hacerlo planteándose las siguientes preguntas:
- ¿Están todas las cuentas de administrador (y ejecutivas) protegidas por MFA?
- ¿Todos los puntos de entrada (correo electrónico, herramientas en la nube, cuentas de proveedores, acceso remoto) aplican MFA?
- ¿Cuáles son nuestros planes alternativos y son lo suficientemente sólidos?
- ¿Registramos y monitoreamos los errores de inicio de sesión relacionados con la autenticación multifactorial (MFA) y los intentos de eludirla?
Próximamente: La reutilización de contraseñas era mala. MFA es tu próximo muro de defensa.
En la próxima publicación, analizaremos cómo el proceso, tan común y habitual, de otorgar derechos de administrador local (Habit #3) duplica el daño cuando la autenticación de dos factores (MFA) es débil o inexistente. Pero primero: refuerza tu segundo factor de autenticación.
¿Listo para DETENER la locura cibernética #CYBER?
Los hábitos son reales. Los riesgos van en aumento. ¿Y no hacer nada? Eso no es una estrategia. Da ahora el siguiente paso con #CYBERsane, mientras aún tengas la oportunidad de elegir.
Sobre el autor:
Matt Tankersley, CISSP es un veterano de combate de la Marina de los EE. UU. y fundador y director ejecutivo de TechOnPurpose. Matt es reconocido como un innovador con más de 35 años de experiencia en tecnología de la información, específicamente en las áreas de colaboración, nube, seguridad y servicios administrados. Al reconocer la complejidad, el riesgo y los puntos ciegos a los que se enfrentan los dueños de negocios, Matt creó el marco TOPCYBER21™, que simplifica la forma en que las organizaciones ponen en marcha la ciberseguridad. La dedicación de Matt a la experiencia del cliente y su firme creencia de que “la tecnología está en el corazón de los negocios hoy en día”, sentaron las bases de nuestra cultura y nuestra sencilla filosofía operativa: “Nos encanta lo que hacemos, con quién lo hacemos y para quién lo hacemos”.”
Acerca de TechOnPurpose:
Con sede en Austin, Texas, TechOnPurpose ("TOP") ofrece soluciones integrales de gestión de TI y ciberseguridad a clientes selectos de todo el mundo. El enfoque de TOP para la gestión de TI y la ciberseguridad sigue ofreciendo conversaciones simplificadas y soluciones completas y asequibles para nuestra familia global de clientes de pequeñas y medianas empresas y organizaciones sin ánimo de lucro.


